Kennst du das, wenn ein Termin seit Wochen im Kalender steht und genau am Tag davor alles passiert? Am 21. Oktober 2026, am Nachmittag vor der Meet Magento Germany, hat das PHP-Projekt vier Sicherheitsreleases veröffentlicht. Sie schließen zwei Lücken, über die Angreifer ohne Login Code auf dem Server ausführen können, bekannt als PHP2Shell. Roman und ich saßen da gerade im Zug nach Mainz. Am nächsten Morgen standen wir in der Pyramide, und kaum ein Gespräch kam ohne dieses Thema aus. Was ich aus Mainz mitnehme, habe ich mir auf der langen Rückfahrt nach Linz zurechtgelegt. Hier ist es.
Der Vorabend: Ben Marks im Zug, Patches und die Pre-Party
Für mich hat die Konferenz schon im Zug von Frankfurt nach Mainz angefangen. Wer steigt da ein? Ben Marks, der Magento seit 2008 als Entwickler, Trainer und viele Jahre als Evangelist begleitet. Vom Magento-Spirit ist auf solchen Events gern die Rede. Diesmal stand er mit uns im Speisewagen am Stehtisch, bei einem Bier und einem Gespräch über Persönliches statt über Code. Man kennt sich ja. Noch bevor wir angekommen waren, war ich also schon mittendrin.
Bevor es am Mittwochabend zur Pre-Party ging, haben Roman und ich noch kurz unsere Shops gepatcht. Die PHP-Releases waren erst wenige Stunden alt. Mit einem ungepatchten Shop im Hinterkopf schmeckt mir aber kein Bier, und ich vermute, dir geht es da ähnlich. Was bei PHP2Shell zu tun ist, haben wir am selben Tag in unserem Beitrag PHP2Shell: Was Magento-Shops jetzt tun müssen aufgeschrieben.
Auf der Pre-Party gab es dann die ersten guten Gespräche. Mit Sergej Derzap, CEO von Amasty, dessen Erweiterungen in sehr vielen Magento-Shops laufen. Mit Daniel Guizado von ElasticSuite, mit dem wir als Bronze Partner regelmäßig zu tun haben, wenn es um die Suche in Kundenshops geht. Ich mag es, die Menschen hinter einem Modul persönlich zu kennen. Wenn einmal etwas klemmt, schreibt man nicht an ein Ticketsystem, sondern an Daniel.
Und dann die alten Gesichter: Jisse Reitsma, Christian Münch, Simon Sprankel, Willem Wigman und etliche mehr, mit denen ich seit Jahren über Magento diskutiere. Das Essen war übrigens ausgezeichnet. Wer schon einmal auf Konferenzen war, weiß, dass das keine Selbstverständlichkeit ist.
Meet Magento Germany 2026: Vier Formate in der Pyramide Mainz
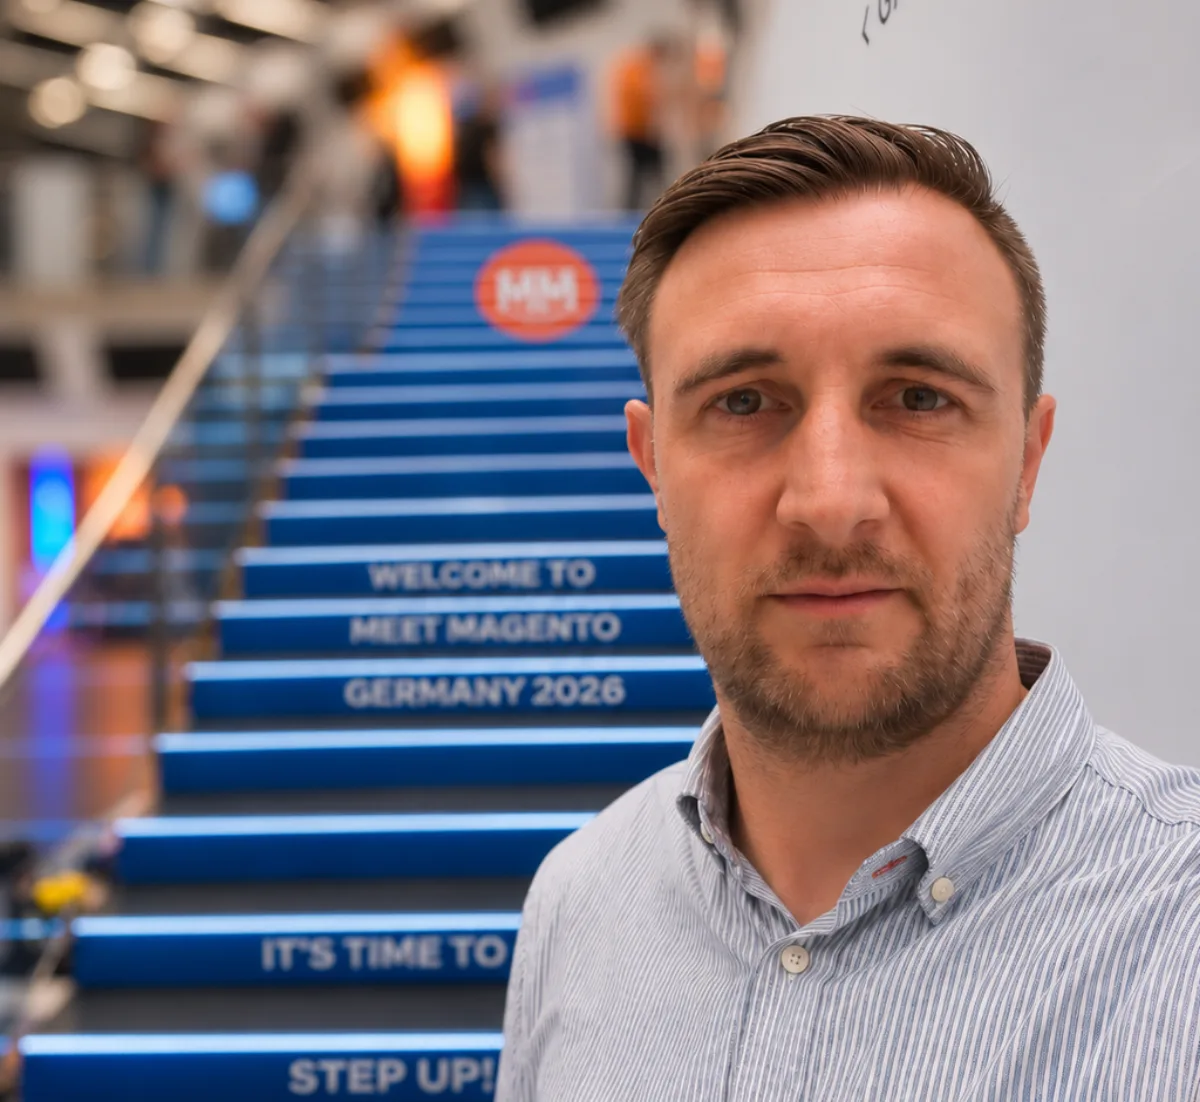
Die Konferenz fand am Donnerstag, 22. Oktober 2026, in der Pyramide Mainz statt. Veranstaltet haben sie CustomGento, e3n und run_as_root, gehostet von maxcluster und in Kooperation mit der Magento Association. Nach Jahren Pause war es die Rückkehr der deutschen Meet Magento mit neuem Team. Ich persönlich habe darauf gewartet, und ich freue mich ehrlich, dass sich jemand die Arbeit angetan hat.
Das Programm lief in vier Formaten parallel, für Entwickler genauso wie für Shopbetreiber:
| Format | Was dort lief |
|---|---|
| Main Stage | Keynote von Steve Richards (Jago), Sicherheit, KI im Handel, Mage-OS |
| Tech Stage | Talks für Entwickler, unter anderem zu Alpine.js, KI-Agenten und Hosting |
| Business Stage | Talks für Shopbetreiber und Entscheider |
| Masterclasses | eigene Sessions abseits der Bühnen |
Dazu kamen zahlreiche Aussteller und Sponsoren, darunter Hyvä, Mollie, Adobe und maxcluster. Aus Österreich waren Roman und ich, soweit ich gesehen habe, leider die einzigen Vertreter. Das nehme ich niemandem übel, siebeneinhalb Stunden Zug sind kein Spaziergang. Aber falls du einen Magento-Shop in Österreich betreibst oder in einer Agentur hier arbeitest: Komm beim nächsten Mal mit. Ich verspreche dir gute Gespräche, und den Zug teilen wir uns gern.
PHP2Shell: Warum Updates langweilig sein müssen
Sicherheit war in Mainz neben KI das große Thema, auf den Bühnen, an den Ständen und am Abend. Die Lücken CVE-2026-109618 und CVE-2026-109619 stecken im PHP-Kern, nicht in Magento. Ein Shop mit allen Magento-Patches ist trotzdem angreifbar, solange der Server nicht auf PHP 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 läuft. Auch der Wartungsmodus hilft nicht. PHP verarbeitet den Request, bevor Magento überhaupt nachsieht, ob er aktiv ist.
Mein wichtigster Satz aus diesen zwei Tagen: Updates müssen langweilig sein. Ich verstehe gut, warum viele Shopbetreiber jedes Update als eigenes Projekt sehen, mit Angebot, Budgetfreigabe und Termin. Bei einem Abend wie dem 21. Oktober ist man damit nur leider zu langsam. Bei uns laufen Updates über Staging und automatisierte Tests, bevor sie live gehen. Am 21. Oktober haben wir zusätzlich alle von uns betreuten Server mit aktualisierten WAF-Regeln abgesichert. Spannend war daran nichts. Genau so soll es sein.
Losgelassen hat mich das Thema trotzdem nicht. Auf der Heimfahrt im Zug haben Roman und ich unsere gesamte Server-Infrastruktur und unsere eigenen internen Systeme noch einmal auf Sicherheitsmängel geprüft. Wer so etwas regelmäßig macht, kennt das Ergebnis: Man findet immer etwas.
Eine Konsequenz daraus: Wir verschleiern jetzt unsere WAF und unsere Reverse Proxies, damit wir es Angreifern noch schwerer machen. Wer nicht sieht, was vor einem Shop steht, muss raten. Und Raten kostet Zeit.
Mage-OS: Von der Community für die Community
Haimanti Dekker, Michiel Gerritsen und Tabitha Karta haben Mage-OS unter dem Titel „Built by community, for community“ vorgestellt. Falls dir Mage-OS noch nichts sagt: Es ist eine Magento-Distribution, die zu Magento Open Source kompatibel bleibt und neue PHP-Versionen und Funktionen schneller bekommt. Nach dem PHP2Shell-Abend hatte der Talk eine Aktualität, die sich die drei kaum hätten bestellen können.
Was mir am Talk gefallen hat: Mage-OS wird nicht als Protest gegen Adobe verkauft, sondern als Absicherung für Shopbetreiber. Wer heute auf Magento Open Source setzt, hat damit einen zweiten Weg, falls sich die Bedingungen ändern. Genau so beraten wir unsere Kunden.
Für mich ist Mage-OS deshalb eine gleichwertige Option neben Magento Open Source und Adobe Commerce, keine Bastellösung. Was das konkret heißt, haben wir beim Release von Mage-OS 3.0 aufgeschrieben. Und wenn du gerade überlegst, welcher Weg für deinen Shop passt, hilft dir unser Kompass zur Zukunft von Magento.
KI im Shop: Weniger Hype, mehr Betrieb
KI war das zweite große Thema, und der Ton war angenehm nüchtern. Tobias Zander sprach über KI-Agenten im Produktivbetrieb. Simon Reichel von Battery Included hatte seinen Talk „Vibe-Coding ist kein Geschäftsmodell“ genannt, was ich mir am liebsten als Poster ins Büro hängen würde. Tsari Bombelli fragte „Does ChatGPT recommend your shop?“. Dass eine llms.txt kaum gelesen wird und die robots.txt für KI-Crawler wichtiger ist, kam dabei ebenfalls zur Sprache.
Wenn du dich gerade fragst, ob du für deinen Shop eine llms.txt brauchst: Wir haben das drei Tage vor dem Event in llms.txt: Was die Datei für KI-Suche und Agents wirklich bringt durchgerechnet. Laut einer Ahrefs-Studie wurden 97 % der gefundenen llms.txt-Dateien im Mai 2026 kein einziges Mal abgerufen. Saubere strukturierte Daten bringen einem Onlineshop mehr. Unsere eigene llms.txt haben wir trotzdem, sie kostet ja nichts.
Meine Haltung zu KI im Shop hat Mainz eher bestätigt als verändert. Sie gehört dorthin, wo sie dir Arbeit abnimmt und sich überwachen lässt, etwa bei der Automatisierung zwischen Shop und ERP. Vibe-Coding im Shop eines Kunden gehört nicht dazu.
Warum ich aus Linz nach Mainz fahre
Siebeneinhalb Stunden Zug für einen Konferenztag und einen Abend. Lohnt sich das? Diese Frage habe ich mir auf der Rückfahrt ehrlich gestellt. Die Antwort ist ja, aus zwei Gründen.
Ich will sehen, wie es mit Magento weitergeht und was sich in der Community tut. Das steht in keinem Changelog so deutlich wie in den Gesprächen zwischen den Talks. Dieses Jahr hieß das vor allem Sicherheit, und die Heimfahrt haben wir gleich für unsere eigene Infrastruktur genutzt.
Und ich treffe die alten Gesichter wieder. Viele Leute, mit denen ich seit Jahren über Magento diskutiere, sehe ich sonst nur online. Ein Abend am selben Tisch ersetzt viele Nachrichten.
Für dich als Kunde heißt das: Was in Mainz besprochen wurde, fließt direkt in unseren Patch-Service, in die Updates und in die Beratung zur Plattformwahl.
Was du als nächstes tun kannst
Wenn du nach PHP2Shell unsicher bist, wie es um deinen Shop steht, gibt es zwei pragmatische erste Schritte:
- Selbst prüfen: Der Magento Sicherheitscheck zeigt dir ohne Anmeldung, ob dein Shop veraltete Versionen oder fehlende Patches erkennen lässt.
- Updates planbar machen: Unser Patch-Service spielt Sicherheitsupdates zuerst auf Staging ein, testet Checkout und Warenkorb automatisiert und bringt sie dann live. Wenn du darüber reden willst: Erstgespräch vereinbaren.
Verwandte Themen aus unserem Blog: PHP2Shell: Was Magento-Shops jetzt tun müssen, Mage-OS 3.0 ist da, llms.txt: Was die Datei wirklich bringt.
Die nächste Meet Magento Germany ist für den 30. September 2027 angekündigt. Wo sie stattfindet, ist noch offen. Ich fahre wieder hin, und vielleicht sitzt du ja diesmal im selben Zug.